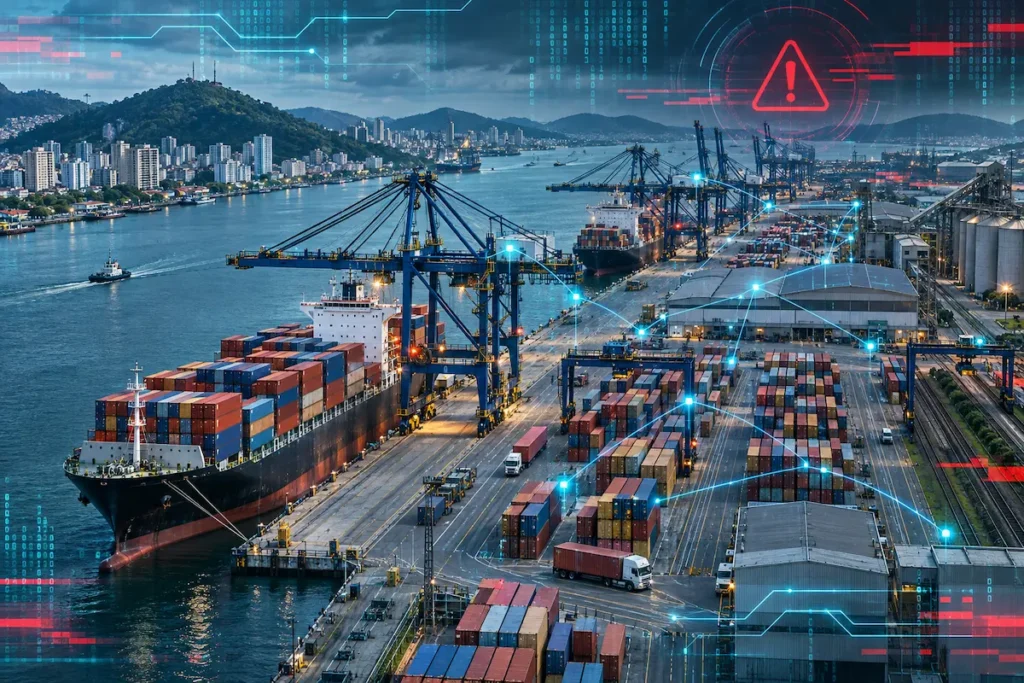
O Porto de Santos sofreu um ataque cibernético que deixou parte dos sistemas da Autoridade Portuária de Santos (APS) indisponível, afetando atividades administrativas, serviços digitais e controles utilizados no complexo portuário. O incidente começou a apresentar efeitos em 6 de novembro de 2026, e a ofensiva foi confirmada publicamente pela administração do porto nesta terça-feira, dia 10.
Apesar das falhas, a APS informou que as operações logísticas foram mantidas, incluindo a movimentação de cargas, a entrada e saída de navios e os acessos terrestres.
A Polícia Federal abriu uma investigação para esclarecer as circunstâncias do ataque. Ainda não há confirmação pública sobre a identidade dos responsáveis, o método de invasão ou eventual acesso indevido a dados armazenados nos sistemas.
O episódio chama atenção porque envolve a infraestrutura digital do principal complexo portuário do Brasil, responsável por uma parcela estratégica do comércio exterior.
E levanta uma pergunta importante: como um ataque a computadores e servidores pode colocar em risco o funcionamento de um porto inteiro?
O que aconteceu no ataque hacker ao Porto de Santos?
O ataque cibernético ao Porto de Santos atingiu sistemas da Autoridade Portuária de Santos, empresa responsável pela administração da infraestrutura pública do complexo.
Segundo informações divulgadas pela APS à imprensa, os primeiros problemas apareceram na manhã de sexta-feira, 6 de novembro, depois de uma queda de energia que afetou os servidores da companhia.
Os sistemas foram restabelecidos temporariamente naquela noite, mas voltaram a apresentar indisponibilidade na madrugada de sábado, dia 7.
Inicialmente, a autoridade portuária investigava a possibilidade de um incidente cibernético. Posteriormente, em 10 de novembro, confirmou que seus sistemas haviam sido atingidos por um ataque.
A ocorrência comprometeu o acesso ao site institucional, a plataformas internas e a serviços digitais utilizados por clientes e operadores.
Em comunicado divulgado nesta terça-feira, a APS afirmou que adotou procedimentos de contingência para manter as atividades e que a recuperação tecnológica estava sendo realizada gradualmente.
O ataque está confirmado. Entretanto, sua extensão técnica ainda não foi completamente esclarecida.
Um programa malicioso já estava na rede?
Uma reportagem da CNN Brasil, publicada em 10 de novembro, apresentou novos detalhes atribuídos à própria autoridade portuária.
De acordo com essa apuração, um programa malicioso já estaria presente na rede antes da queda de energia de sexta-feira e teria sido ativado depois da interrupção elétrica.
A energia foi restabelecida por volta das 22h de sexta-feira, e o malware teria sido identificado aproximadamente às 3h da madrugada de sábado.
Essas informações são relevantes, mas precisam ser interpretadas corretamente.
O fato de um programa malicioso ter sido identificado depois de uma falha elétrica não demonstra, por si só, que os criminosos tenham provocado a queda de energia.
Também não confirma que a interrupção elétrica tenha sido necessária para executar o ataque.
A relação técnica entre os acontecimentos permanece sob investigação.
Outra questão importante é saber quando o malware entrou na rede e por qual mecanismo conseguiu alcançar os sistemas afetados.
Sem um relatório técnico conclusivo, não é possível determinar a sequência completa da invasão.
Quais sistemas do Porto de Santos foram afetados?
A indisponibilidade atingiu principalmente os serviços digitais vinculados à administração portuária.
Entre os recursos afetados estavam o site oficial, sistemas internos e plataformas utilizadas para atendimento, registros e procedimentos administrativos.
Reportagens da Folha de S.Paulo e de outros veículos também identificaram dificuldades em atividades relacionadas à documentação, ao faturamento e ao planejamento de operações.
Parte dessas tarefas passou a ser executada por procedimentos alternativos ou verificações manuais.
Isso é relevante porque o funcionamento de um porto moderno depende da circulação constante de informações.
A chegada de uma embarcação, por exemplo, envolve autorizações, documentação, programação de atracação, comunicação entre operadores e procedimentos de segurança.
Nem todas essas atividades dependem do mesmo sistema.
Porém, quando determinadas plataformas ficam indisponíveis, a comunicação entre setores pode exigir mais tempo e intervenção humana.
O que foi afetado e o que continuou funcionando?
| Área | Situação informada até 10/11 |
|---|---|
| Site institucional da APS | Indisponível durante a recuperação |
| Sistemas administrativos internos | Parte dos serviços ainda afetada |
| Internet e telefonia da APS | Restabelecidas em 9 de novembro |
| Controle digital de acessos | Falhas motivaram reforço de segurança |
| Entrada e saída de navios | Mantidas, segundo a APS |
| Movimentação de cargas | Sem paralisação geral informada |
| Documentação portuária | Procedimentos alternativos foram utilizados |
| Dados armazenados nos sistemas | Possível acesso indevido ainda sob investigação |
A distinção é essencial.
Não é correto afirmar que todo o Porto de Santos ficou paralisado. O que se confirmou foi a interrupção de determinados sistemas tecnológicos da autoridade responsável pela administração.
Isso não significa que o incidente tenha sido irrelevante.
A indisponibilidade de sistemas de apoio pode aumentar o tempo necessário para procedimentos e exigir medidas adicionais de segurança, mesmo quando os navios continuam operando.
O Porto de Santos parou de funcionar?
Segundo a Autoridade Portuária de Santos, não houve paralisação geral das atividades logísticas.
As operações de embarcações, movimentação de cargas e acessos terrestres continuaram funcionando.
A administração também informou que nenhum serviço deixou de ser prestado, embora processos administrativos pudessem apresentar lentidão.
A operação foi mantida com medidas alternativas, reforço de pessoal e utilização de plataformas que permaneceram disponíveis.
Essa capacidade de continuidade é um dos pontos mais importantes da ocorrência.
Em infraestruturas críticas, a segurança não depende apenas de impedir invasões.
Também envolve a possibilidade de continuar prestando serviços quando determinados componentes tecnológicos falham.
Por que algumas atividades ficaram mais lentas?
Os sistemas informatizados reduzem a necessidade de registros repetidos e permitem que informações sejam compartilhadas entre diferentes setores.
Quando uma plataforma deixa de funcionar, atividades automatizadas podem precisar de validações adicionais.
No contexto portuário, isso pode envolver conferência de documentos, verificação de informações sobre embarcações e autorização de procedimentos.
Reportagens locais e nacionais relataram lentidão em determinadas rotinas administrativas e operacionais de apoio.
Entretanto, não há um levantamento público conclusivo que quantifique os atrasos totais provocados pelo ataque.
Também não foi divulgado um valor oficial de prejuízo econômico decorrente do incidente.
Portanto, qualquer estimativa financeira apresentada sem documentação deve ser tratada com cautela.
Como o sistema Porto Sem Papel ajudou a manter as operações?
Um dos elementos mais interessantes do ataque ao Porto de Santos é o papel do Porto Sem Papel (PSP), sistema digital do Governo Federal utilizado na gestão de informações relacionadas à estadia de navios nos portos brasileiros.
A plataforma permite que diferentes órgãos públicos, empresas e agentes de navegação compartilhem documentos e informações em um ambiente integrado.
De acordo com o Ministério de Portos e Aeroportos, o Porto Sem Papel começou a operar em 2011 e foi desenvolvido pelo Serviço Federal de Processamento de Dados (Serpro).
Seu objetivo é reduzir a burocracia e facilitar procedimentos de atracação, operação e desatracação de embarcações.
O que é o Porto Sem Papel?
Antes da digitalização de diversos procedimentos portuários, uma embarcação precisava apresentar informações semelhantes a diferentes órgãos, muitas vezes por processos separados.
O Porto Sem Papel centralizou parte desse fluxo.
O sistema utiliza o Documento Único Virtual (DUV), que reúne informações importantes sobre a estadia das embarcações.
Esses registros permitem a atuação de diferentes autoridades, conforme suas competências.
Entre os órgãos que participam dos processos estão a Marinha do Brasil, a Agência Nacional de Vigilância Sanitária (Anvisa), a Polícia Federal e outras instituições responsáveis por autorizações e fiscalização.
A plataforma não substitui todas as atividades portuárias, mas facilita a circulação de informações necessárias para sua realização.
Por que o sistema continuou funcionando?
Durante o incidente em Santos, a APS informou que utilizou o Porto Sem Papel como uma das alternativas para manter procedimentos documentais.
A plataforma federal não foi apontada como um dos sistemas comprometidos pelo ataque.
Isso permitiu preservar determinados fluxos de informação, mesmo com indisponibilidade em sistemas administrativos da autoridade portuária.
O episódio demonstra uma característica importante de infraestruturas resilientes: utilizar sistemas distintos pode ajudar a manter serviços quando um componente específico apresenta falha.
Entretanto, não seria correto concluir que o Porto Sem Papel é imune a ataques ou que sua disponibilidade esteja garantida em qualquer cenário.
O resultado depende da arquitetura tecnológica, dos controles de segurança e das condições operacionais.
Uma coincidência envolvendo o Serpro
Em 9 de novembro, enquanto os efeitos do incidente em Santos ainda eram investigados, o Serpro divulgou uma nova etapa de integração do Porto Sem Papel com sistemas utilizados por empresas privadas.
A solução, chamada Integra PSP, utiliza interfaces de programação de aplicações, conhecidas como APIs, para facilitar a troca automatizada de informações.
O anúncio mostra a ampliação da digitalização portuária brasileira.
Mas é importante não estabelecer uma relação causal que não foi demonstrada.
Não há evidência pública de que o lançamento do Integra PSP tenha provocado, facilitado ou esteja relacionado ao ataque ao Porto de Santos.
Os dois acontecimentos ocorreram em datas próximas, mas essa proximidade não comprova conexão técnica.
Por que o nível de segurança do Porto de Santos foi elevado?
Durante o período de instabilidade, a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP) determinou o aumento do nível de proteção dos acessos portuários para a categoria II.
A medida foi adotada depois de problemas nos sistemas utilizados para o controle de entrada e saída de pessoas e veículos.
Em uma instalação portuária, controlar esses acessos é fundamental para impedir a circulação de pessoas não autorizadas e acompanhar a movimentação de veículos.
Com a indisponibilidade de componentes digitais, tornou-se necessário reforçar os procedimentos de fiscalização.
A Guarda Portuária também ampliou a atuação das equipes envolvidas na segurança.
O que significa nível II de proteção?
A classificação faz parte dos procedimentos de segurança aplicados às instalações portuárias.
De maneira simplificada:
- Nível I: medidas normais de proteção.
- Nível II: medidas adicionais de segurança diante de um risco aumentado.
- Nível III: procedimentos excepcionais relacionados a situações de maior gravidade.
A elevação para o nível II não significa que o porto tenha entrado em situação de guerra ou que todas as operações estejam suspensas.
No caso de Santos, a medida estava associada à necessidade de reforçar a segurança dos acessos durante as falhas nos sistemas.
Essa diferença é relevante para evitar interpretações alarmistas.
O ataque provocou vazamento de dados?
Até a noite de 10 de novembro de 2026, não havia confirmação pública de vazamento de dados pessoais decorrente do ataque ao Porto de Santos.
A APS informou que ainda não conseguia determinar completamente a extensão do incidente nem confirmar se houve acesso indevido às informações armazenadas nos sistemas.
Essa situação é diferente de afirmar que não houve vazamento.
Quando uma organização identifica uma invasão, uma das etapas da investigação consiste em verificar se os responsáveis conseguiram visualizar, copiar, alterar ou extrair informações.
Essas verificações podem exigir análise de registros, equipamentos, contas, sistemas de armazenamento e outros elementos técnicos.
Enquanto não houver conclusão, a notícia precisa refletir a incerteza.
A ANPD está acompanhando o caso?
Segundo reportagem da Folha de S.Paulo publicada em 10 de novembro, a Autoridade Nacional de Proteção de Dados (ANPD) recebeu informações sobre a ocorrência e passou a verificar as providências adotadas.
A informação é atribuída à apuração jornalística; não equivale a uma conclusão pública da autoridade sobre vazamento.
Pela regulamentação brasileira, incidentes de segurança que envolvam dados pessoais e possam causar risco ou dano relevante aos titulares devem ser comunicados pelo controlador à ANPD e às pessoas afetadas, observadas as regras aplicáveis.
De modo geral, o prazo regulamentar é de três dias úteis a partir do conhecimento de que o incidente afetou dados pessoais, ressalvadas as exceções legais.
Porém, nem toda falha tecnológica exige automaticamente essa comunicação.
A obrigação depende de uma avaliação que considere a confirmação do incidente, a existência de dados pessoais envolvidos e o risco ou dano relevante aos titulares.
Por isso, a simples indisponibilidade de um sistema não comprova que informações pessoais tenham sido comprometidas.
Foi um ataque de ransomware?
Essa é uma das principais dúvidas que surgiram durante a cobertura.
O termo ransomware descreve uma modalidade de ataque em que criminosos restringem o acesso a informações ou sistemas, frequentemente por meio de criptografia, e podem exigir pagamento para restabelecê-lo.
Em 10 de novembro, o jornal A Tribuna noticiou ter apurado um suposto pedido de resgate financeiro relacionado à indisponibilidade dos sistemas do Porto de Santos.
A informação merece atenção, mas não havia confirmação oficial suficiente para classificar conclusivamente o incidente como ransomware.
Além disso, a existência de uma cobrança não demonstra, isoladamente, que os responsáveis pela mensagem tenham executado o ataque.
Terceiros podem tentar explorar situações de indisponibilidade para realizar fraudes ou extorsões oportunistas.
Também não foi confirmada publicamente a identidade de um grupo responsável pela ofensiva.
Portanto, o mais adequado é informar que a possibilidade de extorsão foi relatada pela imprensa, mas a natureza completa do ataque ainda depende de investigação.
Qual é a diferença entre malware e ransomware?
Malware é um termo amplo para programas desenvolvidos com finalidade maliciosa.
Ele pode incluir ferramentas destinadas a comprometer sistemas, espionar atividades, roubar informações ou executar outras ações indevidas.
Ransomware é uma categoria específica associada à restrição de acesso e à extorsão.
Isso significa que todo ransomware é um tipo de malware, mas nem todo malware é ransomware.
No caso do Porto de Santos, a reportagem da CNN informou que um programa malicioso foi identificado na rede.
Essa constatação não é suficiente para determinar, por si só, qual família de malware estava envolvida ou quais funcionalidades foram executadas.
A Polícia Federal está investigando o ataque?
Sim. A CNN Brasil informou, às 16h37 de 10 de novembro, que a Polícia Federal havia aberto um inquérito para apurar o ataque ao Porto de Santos.
A informação foi atribuída ao chefe da delegacia da corporação em Santos.
Reportagens publicadas mais cedo ainda mencionavam que a instituição havia sido comunicada, mas não havia instaurado uma investigação formal.
A diferença reflete a atualização das informações ao longo do dia.
Entre os pontos que precisam ser esclarecidos estão a forma de acesso à rede, o período de permanência do programa malicioso, a extensão dos sistemas comprometidos e a possibilidade de acesso indevido a dados.
Também será necessário determinar se houve algum objetivo específico de interrupção operacional ou tentativa de extorsão.
Essas questões ainda não possuem respostas conclusivas nas fontes públicas consultadas.
Por que um ataque ao Porto de Santos é importante para a economia brasileira?
O Porto de Santos possui papel central no comércio exterior nacional.
Ele movimenta mercadorias destinadas à exportação e recebe produtos e insumos que chegam ao Brasil por transporte marítimo.
Sua operação envolve empresas de navegação, terminais, transportadoras, trabalhadores, órgãos públicos e diferentes sistemas de informação.
De acordo com o Ministério de Portos e Aeroportos, o complexo movimentou 186,4 milhões de toneladas de cargas em 2025, estabelecendo um recorde histórico naquele ano.
O número mostra a importância da infraestrutura, mas não representa a quantidade de carga atingida pelo ataque de novembro.
Na verdade, não foi divulgado um balanço oficial apontando perda de toda essa capacidade ou interrupção generalizada do fluxo de mercadorias.
O que aconteceria se os sistemas permanecessem indisponíveis por mais tempo?
Uma interrupção prolongada de serviços essenciais à logística poderia, dependendo dos sistemas afetados, provocar dificuldades no planejamento de atracações, na circulação documental, na gestão de acessos e em processos administrativos.
Em cenários mais graves, isso poderia contribuir para atrasos, custos adicionais e interrupções em etapas da cadeia logística.
Mas essas são consequências possíveis de uma indisponibilidade prolongada, não resultados integralmente comprovados do incidente atual.
No caso de Santos, a APS informou que os procedimentos alternativos impediram a paralisação geral das operações.
O episódio reforça a importância dos planos de continuidade, especialmente em ambientes que conectam infraestrutura física e digital.
Existe ligação entre o ataque ao Porto de Santos e os ataques ao Gov.br?
A proximidade das datas desperta curiosidade.
Em novembro de 2026, o Serpro confirmou que sua infraestrutura vinha enfrentando volumes históricos de ataques de negação de serviço distribuído, conhecidos pela sigla DDoS.
O episódio ganhou repercussão porque parte dessa infraestrutura atende ao ecossistema Gov.br, utilizado pelos brasileiros para acessar serviços públicos digitais.
O TecMaker abordou o assunto na reportagem Gov.br sofreu ataques cibernéticos recordes: o que se sabe.
No Porto de Santos, o incidente apresentou características diferentes, incluindo a identificação relatada de um programa malicioso e a indisponibilidade de sistemas administrativos.
Até a apuração de 10 de novembro, não havia evidência pública de que os dois episódios tivessem sido conduzidos pelos mesmos responsáveis ou integrassem uma operação coordenada.
O fato de o Serpro desenvolver o Porto Sem Papel e também participar da infraestrutura de serviços públicos digitais não comprova que os incidentes estejam relacionados.
A conexão jornalística está no risco que ataques cibernéticos representam para serviços essenciais.
E os ataques aos freezers de bancos de sangue na França?
Outro episódio recente demonstra como a dependência tecnológica ultrapassa os computadores tradicionais.
Na França, sistemas digitais de controle de refrigeração foram comprometidos em estabelecimentos comerciais e em instalações ligadas ao serviço nacional de sangue.
A ofensiva contra equipamentos industriais mostrou que alterações indevidas de parâmetros podem afetar processos físicos, como a conservação de alimentos e materiais utilizados na saúde.
No caso francês, as autoridades investigaram diferentes episódios e divulgaram informações específicas sobre a autoria de parte das ofensivas.
O TecMaker explica os acontecimentos no artigo Hackers atacaram freezers na França e ameaçaram estoques de sangue.
A comparação ajuda a compreender três tipos diferentes de risco:
| Incidente | Principal característica divulgada | Consequência confirmada ou relatada |
|---|---|---|
| Gov.br | Ataques DDoS à infraestrutura do Serpro | Empresa afirmou que os ambientes permaneceram disponíveis |
| Freezers na França | Comprometimento de controladores industriais | Alterações de parâmetros e danos em estabelecimentos comerciais |
| Porto de Santos | Ataque com malware identificado, segundo apuração jornalística | Sistemas administrativos indisponíveis, com operações mantidas por contingência |
Os acontecimentos são relevantes para o debate sobre cibersegurança.
Entretanto, não há prova pública de uma campanha única conectando os três casos.
Sem evidências de infraestrutura compartilhada, técnicas específicas, autoria ou coordenação, uma associação direta seria especulativa.
O que o ataque revela sobre a segurança das infraestruturas críticas?
O incidente no Porto de Santos mostra que a transformação digital torna a continuidade operacional cada vez mais dependente da proteção de sistemas tecnológicos.
O mesmo princípio se aplica, com características próprias, a hospitais, serviços públicos, transportes, telecomunicações e redes de energia.
Nessas áreas, a segurança precisa considerar tanto a proteção contra acessos indevidos quanto a capacidade de recuperação depois de uma falha.
A importância dos backups
Cópias de segurança permitem recuperar informações e sistemas quando arquivos, servidores ou outros recursos deixam de funcionar.
Mas a existência de backups, isoladamente, não garante uma recuperação rápida ou segura.
É necessário verificar se as cópias estão íntegras, atualizadas e protegidas contra comprometimento.
Também é importante realizar testes periódicos de restauração.
No caso de Santos, reportagens indicaram que a recuperação tecnológica estava sendo realizada com apoio de backups.
A efetividade desse processo dependerá dos resultados das equipes responsáveis.
Procedimentos manuais continuam importantes
A digitalização agiliza tarefas e reduz atividades repetitivas.
Entretanto, processos essenciais precisam considerar o que fazer quando os sistemas automatizados deixam de funcionar.
No Porto de Santos, a utilização de meios alternativos permitiu manter determinados serviços.
Esse exemplo mostra que procedimentos manuais, quando planejados e executados de forma segura, podem funcionar como parte de um plano de continuidade.
Isso não significa abandonar a automação, mas evitar dependência absoluta de um único mecanismo.
Segurança de fornecedores e sistemas integrados
Grandes infraestruturas utilizam tecnologias desenvolvidas e mantidas por diferentes organizações.
É importante conhecer quais fornecedores possuem acesso remoto, quais sistemas compartilham informações e quais dependências poderiam dificultar a recuperação em caso de incidente.
A segurança precisa contemplar essas integrações.
Entretanto, não há comprovação pública de que algum fornecedor específico tenha sido a porta de entrada do ataque em Santos.
A análise é uma recomendação técnica geral, não uma atribuição de responsabilidade.
O ataque pode provocar um apagão digital no Brasil?
Não há evidência de que o ataque ao Porto de Santos represente o início de um apagão digital nacional.
O incidente atingiu sistemas de uma infraestrutura específica, e a autoridade portuária informou que as operações logísticas foram mantidas.
Um ataque cibernético pode ter efeitos relevantes sem significar que redes elétricas, sistemas bancários e serviços públicos de todo o país estejam ameaçados simultaneamente.
Para compreender o risco real, é necessário analisar quais sistemas foram atingidos, quais dependências existem entre eles e quais mecanismos de contingência estão disponíveis.
Essa discussão faz parte da série especial do TecMaker sobre falhas tecnológicas e infraestrutura crítica.
No artigo Uma guerra pode derrubar a internet? Entenda os riscos reais, explicamos como diferentes tipos de danos podem comprometer telecomunicações.
Já na reportagem sobre o alerta de 72 horas e riscos de interrupção de serviços, analisamos recomendações preventivas e sua relação com a segurança digital.
O objetivo dessas publicações é distinguir ameaças documentadas de interpretações alarmistas.
O que isso muda na prática?
O principal aprendizado do caso é que a infraestrutura digital passou a desempenhar um papel indispensável em atividades econômicas e serviços essenciais.
Quando computadores, plataformas de comunicação ou sistemas de controle deixam de funcionar, as consequências podem alcançar processos que dependem deles.
No Porto de Santos, a indisponibilidade dos sistemas exigiu medidas adicionais de segurança, procedimentos alternativos e esforços de recuperação tecnológica.
Ao mesmo tempo, a manutenção das operações mostra a importância de mecanismos de continuidade.
Para empresas e instituições, a ocorrência reforça a necessidade de avaliar dependências digitais e preparar respostas antes de uma crise.
Para o público, mostra por que notícias sobre ataques cibernéticos precisam ser interpretadas com atenção aos fatos.
Um incidente confirmado não significa necessariamente vazamento de dados, interrupção de todas as operações ou comprometimento de outras instituições.
Perguntas frequentes sobre o ataque ao Porto de Santos
O Porto de Santos foi atacado por hackers?
Sim. A Autoridade Portuária de Santos confirmou em 10 de novembro de 2026 que seus sistemas haviam sido atingidos por um ataque cibernético. A extensão técnica da ocorrência ainda estava sob investigação.
Quando começou o problema?
Os primeiros efeitos de indisponibilidade foram registrados em 6 de novembro, depois de uma queda de energia que atingiu servidores da APS. A presença de malware foi relatada posteriormente, mas a data exata da entrada do programa na rede não foi confirmada.
O Porto de Santos está funcionando?
Segundo a APS, as operações logísticas continuaram sem paralisação geral até a atualização de 10 de novembro. Determinados serviços administrativos passaram a funcionar por meios alternativos.
Os hackers roubaram dados do porto?
Não havia confirmação pública de vazamento ou acesso indevido a dados. A investigação ainda precisava determinar se informações armazenadas nos sistemas haviam sido comprometidas.
Houve pedido de resgate?
O jornal A Tribuna relatou a existência de uma suposta cobrança atribuída a hackers. Entretanto, não havia confirmação oficial suficiente para concluir que a cobrança partiu dos responsáveis pelo ataque.
O ataque foi causado pela queda de energia?
A relação causal ainda não estava esclarecida. A queda de energia precedeu a indisponibilidade e a identificação do programa malicioso, mas isso não comprova que um evento tenha provocado o outro.
O que é o Porto Sem Papel?
É um sistema digital federal desenvolvido pelo Serpro para centralizar informações e documentos necessários à estadia de embarcações nos portos brasileiros. A plataforma ajudou a manter procedimentos administrativos durante o incidente.
O Porto de Santos foi fechado?
Não. A APS informou que entradas e saídas de navios, movimentação de cargas e acessos terrestres permaneceram mantidos.
Existe relação com os ataques ao Gov.br?
Não foi identificada evidência pública de ligação operacional ou autoria comum entre os dois episódios.
O ataque pode afetar as exportações brasileiras?
Falhas prolongadas em sistemas portuários podem gerar dificuldades logísticas, dependendo de sua gravidade. No incidente de novembro, porém, a APS informou que não houve paralisação geral das atividades. Não havia balanço oficial de prejuízos totais.
Conclusão: o Porto de Santos mostra por que a segurança digital se tornou essencial
O ataque cibernético ao Porto de Santos atingiu sistemas importantes da Autoridade Portuária e exigiu uma resposta que combinou recuperação tecnológica, reforço de segurança e procedimentos alternativos.
A confirmação do incidente representa um fato relevante para o debate sobre infraestrutura crítica no Brasil.
Por outro lado, a continuidade das operações demonstra que falhas digitais não provocam necessariamente a interrupção completa de uma atividade econômica.
Ainda restam perguntas importantes sobre a entrada do programa malicioso, a extensão do comprometimento, a possível exposição de dados e os responsáveis pelo ataque.
Essas respostas dependem das investigações da autoridade portuária e da Polícia Federal.
O que já está claro é que proteger sistemas digitais significa também preservar o funcionamento de serviços essenciais para a sociedade e a economia.
O caso de Santos se soma a outros incidentes recentes que demonstram a necessidade de investir em segurança, monitoramento, redundância e continuidade operacional.
Mas os acontecimentos devem ser analisados individualmente, sem presumir conexões entre ataques que ainda não foram demonstradas.
Este conteúdo integra a série TecMaker | Quando a Tecnologia Falha, dedicada a explicar como ataques cibernéticos, interrupções tecnológicas e vulnerabilidades de infraestrutura podem afetar o mundo real.
Acompanhe o TecMaker e assine nossa newsletter para receber análises sobre cibersegurança, inteligência artificial, infraestrutura crítica e tecnologia aplicada ao cotidiano.
Fontes e referências
Documentação institucional
- Ministério de Portos e Aeroportos — Porto de Santos movimentou 186,4 milhões de toneladas em 2025
- Ministério de Portos e Aeroportos — Funcionamento do sistema Porto Sem Papel
- Serpro — Integração direta com o Porto Sem Papel, 09/11/2026
- ANPD — Comunicação de incidentes de segurança e regras da LGPD
Apuração jornalística e declarações da APS
- SBT News — Porto de Santos confirma que sofreu ataque hacker, 10/11/2026
- CNN Brasil — Vírus foi ativado após queda de energia no Porto de Santos, 10/11/2026
- CNN Brasil — Polícia Federal abre inquérito sobre ataque, 10/11/2026
- Folha de S.Paulo — Porto de Santos confirma ataque e investiga possível acesso a dados
- A Tribuna — Suspeita de pedido de resgate e reforço de segurança no Porto de Santos
Atualizado em 10 de novembro de 2026, com informações disponíveis até a noite desta terça-feira. A investigação permanece em andamento. Novas conclusões sobre autoria, dados afetados e extensão do ataque poderão modificar as informações desta reportagem.
A Equipe TecMaker é o núcleo editorial e de testes do portal, dedicada a trazer análises imparciais, comparativos de produtos e as últimas notícias do universo da tecnologia. Nosso objetivo é decodificar a inovação e ajudar nossos leitores a fazerem as melhores escolhas no mercado digital e de dispositivos emergentes.