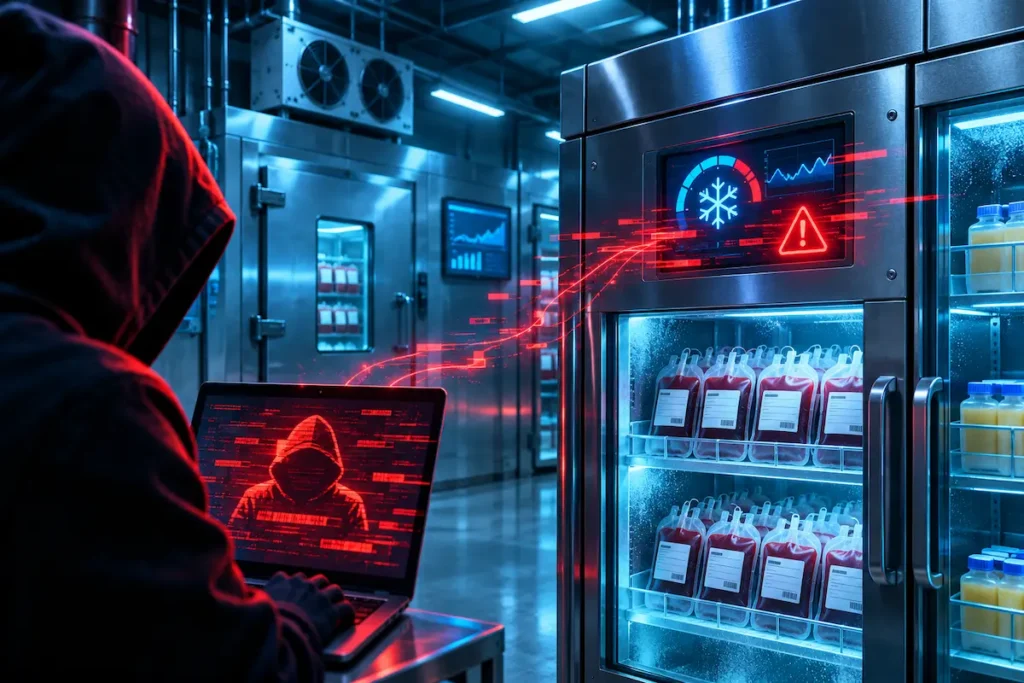
Um freezer industrial pode parecer um alvo improvável para um ataque cibernético. Mas, quando seu funcionamento é controlado pela internet, uma alteração não autorizada pode provocar consequências que ultrapassam computadores e sistemas digitais.
Foi isso que aconteceu na França, onde ataques contra equipamentos de refrigeração atingiram supermercados, estabelecimentos alimentícios e instalações ligadas ao serviço nacional de sangue.
Em outubro de 2026, controladores de refrigeração de aproximadamente 700 estabelecimentos franceses foram comprometidos, segundo a agência nacional de cibersegurança do país, a ANSSI. A ofensiva provocou perdas de produtos e pelo menos 15 princípios de incêndio.
Poucas semanas depois, em 2 de novembro, sistemas de refrigeração utilizados por três instalações do Établissement français du sang (EFS), responsável pelo serviço de sangue francês, também foram afetados por um incidente cibernético envolvendo um fornecedor.
Neste segundo episódio, os sistemas de vigilância identificaram as alterações e permitiram proteger os estoques.
Nenhum produto sanguíneo foi perdido, segundo o EFS.
Os casos revelam uma vulnerabilidade preocupante: sistemas conectados à internet podem controlar processos físicos essenciais, como conservação de alimentos, medicamentos e materiais médicos.
O que aconteceu com os freezers na França?
Os ataques envolveram sistemas de controle e supervisão de equipamentos de refrigeração.
Esses dispositivos permitem acompanhar temperaturas, programar ciclos de degelo, identificar falhas e administrar remotamente instalações utilizadas por empresas.
Em condições normais, o controle remoto facilita a manutenção e reduz a necessidade de deslocamento de técnicos.
Mas, quando um sistema pode ser acessado indevidamente, suas funcionalidades também podem ser utilizadas de maneira maliciosa.
Durante a ofensiva de outubro, invasores alteraram configurações de controladores industriais em estabelecimentos franceses.
Segundo a ANSSI, os parâmetros de degelo foram modificados para temperaturas elevadas.
A alteração prejudicou a conservação de mercadorias e, em determinados locais, gerou condições associadas a princípios de incêndio.
O caso mostra que ataques cibernéticos não precisam resultar em roubo de informações para causar danos materiais.
Cerca de 700 estabelecimentos foram atingidos
Em comunicado publicado em 9 de novembro de 2026, a ANSSI informou que a ofensiva de 11 e 12 de outubro comprometeu controladores de refrigeração de aproximadamente 700 instalações da grande distribuição na França.
A autoridade também relatou consequências para estabelecimentos do setor alimentício, incluindo pequenas casas de carnes, um abatedouro e unidades de processamento de alimentos.
O levantamento oficial menciona pelo menos 15 casos de início de incêndio associados à campanha.
Esse número não significa que todos os estabelecimentos atingidos tenham sofrido incêndios.
O impacto variou conforme os equipamentos afetados e as consequências das alterações realizadas.
Pequenas instalações hidrelétricas também apareceram na investigação
A apuração francesa revelou outro detalhe significativo.
O Centro de Coordenação de Crises Cibernéticas da França, conhecido como C4, identificou ações concomitantes contra determinados equipamentos Schneider Electric utilizados em pequenas instalações hidrelétricas.
A ANSSI relacionou esses eventos à mesma ofensiva de outubro e informou que os efeitos sobre os equipamentos foram moderados.
Isso amplia o interesse da investigação.
Não estamos falando apenas de computadores de escritório ou páginas de internet, mas de equipamentos conectados que participam do funcionamento de sistemas físicos.
Como o banco de sangue francês foi afetado?
Na madrugada de 1º para 2 de novembro de 2026, um incidente de cibersegurança atingiu sistemas de refrigeração utilizados pelo Établissement français du sang (EFS).
O órgão informou que a ocorrência envolveu um prestador de serviços de equipamentos frigoríficos.
Três instalações do EFS tiveram sistemas de supervisão e controle afetados.
Essas estruturas armazenavam materiais biológicos e produtos sanguíneos, incluindo bolsas de plasma utilizadas em transfusões ou na fabricação de medicamentos.
Segundo o comunicado do EFS, parâmetros de temperatura e degelo foram alterados para valores extremamente elevados.
Isso poderia comprometer a conservação dos produtos caso as condições necessárias não fossem preservadas.
Entretanto, as equipes identificaram rapidamente as anomalias.
Os equipamentos afetados foram controlados ou retirados de operação, conforme a situação, e os materiais foram protegidos ou transferidos preventivamente para outras instalações.
O sangue chegou a esquentar?
Não há confirmação de que os produtos sanguíneos tenham atingido temperaturas perigosas.
O EFS afirmou que não houve perda de produtos nem impacto sanitário identificado.
Esse esclarecimento é essencial porque parte das notícias sobre o episódio destacou valores extremamente elevados de temperatura.
Segundo reportagens francesas, instalações normalmente configuradas em torno de −30 °C teriam recebido comandos com parâmetros de até 110 °C.
Mas existe uma diferença técnica importante entre a temperatura configurada em um controlador e a temperatura efetivamente alcançada no ambiente refrigerado.
Alterar a temperatura programada para 110 °C não significa que o interior do freezer tenha chegado a 110 °C.
As condições reais dependem da resposta do equipamento, do tempo de exposição, dos mecanismos de proteção e das medidas adotadas pelas equipes.
A informação confirmada pelo EFS é que os sistemas de vigilância permitiram preservar os materiais.
Por que o sistema de alarme foi decisivo?
Instalações utilizadas para armazenar produtos sensíveis precisam acompanhar continuamente as condições de conservação.
Um sistema de alerta pode identificar quando uma variável ultrapassa limites definidos e indicar que é necessária uma intervenção.
No episódio francês, a detecção das anomalias foi fundamental para a resposta das equipes.
O caso mostra a importância de não depender exclusivamente do mesmo mecanismo que administra remotamente os equipamentos.
Soluções de supervisão, procedimentos operacionais e alternativas de armazenamento podem atuar de forma complementar.
Isso não significa que todas as instalações possuam a mesma arquitetura ou capacidade de reação.
A efetividade da proteção depende das condições técnicas e dos protocolos de cada estabelecimento.
Quem foi responsável pelos ataques?
A identificação dos responsáveis exige separar as diferentes ocorrências.
Ataques de outubro: França anunciou atribuição ao Irã
Em 9 de novembro de 2026, a agência francesa ANSSI publicou um comunicado sobre campanhas de sabotagem e desestabilização contra interesses franceses.
Após investigação técnica, as autoridades atribuíram a ofensiva de outubro contra controladores de refrigeração à unidade cibernética Shahid Kaveh.
Segundo a ANSSI, essa unidade é vinculada ao centro eletrônico e cibernético do Corpo da Guarda Revolucionária Islâmica do Irã.
A investigação considerou diferentes elementos técnicos, incluindo características da infraestrutura utilizada, ferramentas associadas à operação e registros identificados pelos investigadores.
O relatório também menciona outras operações atribuídas a unidades cibernéticas iranianas em anos anteriores.
A França informou, ainda, que autoridades judiciais avançaram na investigação de integrantes do grupo.
A atribuição deve ser apresentada como uma conclusão oficial das autoridades francesas, baseada nas evidências reunidas por elas.
Ataques de novembro: autoria ainda não estabelecida
A situação do banco de sangue francês é diferente.
Até 10 de novembro de 2026, não foi identificada atribuição oficial conclusiva do incidente do EFS à mesma unidade envolvida na ofensiva de outubro.
Embora as ocorrências envolvam sistemas de refrigeração, essa semelhança não comprova identidade de autoria.
Ataques com características parecidas podem ser realizados por grupos diferentes.
Da mesma maneira, uma vulnerabilidade existente em produtos utilizados por várias organizações pode ser explorada em contextos independentes.
É necessário identificar as evidências técnicas que conectariam os incidentes antes de afirmar que fazem parte de uma única campanha.
Como hackers conseguem alterar equipamentos conectados?
Um sistema de refrigeração industrial pode possuir diversos componentes interligados.
Sensores acompanham variáveis como temperatura e funcionamento dos equipamentos.
Controladores executam instruções e administram processos operacionais.
Interfaces de supervisão permitem que técnicos acompanhem o sistema e realizem ajustes autorizados.
Em algumas instalações, essas interfaces também podem ser acessadas remotamente.
Essa conectividade oferece benefícios operacionais, mas exige mecanismos de proteção adequados.
O risco de interfaces de controle expostas à internet
Em 12 de outubro de 2026, o CERT-FR publicou um alerta sobre comprometimentos de controladores de refrigeração.
O documento identifica famílias de equipamentos utilizadas em sistemas industriais, incluindo:
- Danfoss AK-SM e AK-SC;
- Copeland XWEB;
- Dixell XWEB.
O CERT-FR destacou que manter interfaces administrativas diretamente expostas à internet contraria boas práticas de segurança.
O alerta recomenda medidas como restringir o acesso externo, verificar configurações, utilizar conexões protegidas e manter os equipamentos atualizados.
É importante não confundir essa orientação geral com uma conclusão definitiva sobre o caminho de entrada utilizado em cada ocorrência.
As investigações de incidentes específicos podem revelar diferentes vulnerabilidades ou falhas operacionais.
Por que o fornecedor terceirizado pode se tornar um ponto de risco?
Grandes organizações frequentemente contratam empresas especializadas para instalar, manter e monitorar equipamentos.
Essas relações podem envolver sistemas compartilhados, conexões de suporte e ferramentas de administração remota.
Quando uma tecnologia terceirizada é comprometida, as consequências podem atingir os clientes que dependem dela.
No caso do EFS, o órgão esclareceu que a ocorrência envolveu um fornecedor de equipamentos frigoríficos.
A empresa Coolworld Rentals confirmou publicamente um incidente de cibersegurança relacionado a software de monitoramento remoto utilizado em sistemas de refrigeração.
Segundo a empresa, um componente fornecido por terceiros estava envolvido na vulnerabilidade relatada e apenas uma quantidade limitada de suas unidades foi afetada.
A Coolworld afirmou ter adotado medidas de resposta e estar trabalhando com os clientes envolvidos.
Esse cenário ilustra a importância da segurança da cadeia de fornecedores.
Não basta proteger apenas os servidores e computadores internos de uma organização.
Também é necessário compreender como sistemas contratados se conectam às operações e quais riscos podem introduzir.
Por que esse tipo de ataque é diferente de um ataque comum a sites?
Grande parte das pessoas associa ataques cibernéticos a sites fora do ar, roubo de senhas e vazamento de informações.
Essas ameaças continuam relevantes.
Mas equipamentos utilizados em processos industriais pertencem a um universo tecnológico com características específicas.
É o campo da tecnologia operacional, frequentemente chamado pela sigla OT, de Operational Technology.
Enquanto sistemas tradicionais de tecnologia da informação processam e armazenam dados, tecnologias operacionais monitoram ou controlam equipamentos e processos físicos.
| Exemplo | Função principal | Consequência possível de um ataque |
|---|---|---|
| Site público | Oferecer informações e serviços digitais | Indisponibilidade ou alteração de informações |
| Sistema de autenticação | Validar acesso de usuários | Dificuldade de acesso ou fraude |
| Controlador de refrigeração | Administrar temperatura e degelo | Danos a produtos e equipamentos |
| Automação de energia | Monitorar e controlar processos elétricos | Perturbações operacionais |
| Sistema hospitalar conectado | Apoiar atividades clínicas e administrativas | Interrupção de funções dependentes da tecnologia |
Esses riscos não são idênticos.
Em sistemas industriais, um comando indevido pode afetar processos materiais.
Por isso, a segurança deve considerar não apenas o acesso aos dados, mas também as consequências operacionais e, quando pertinente, os riscos à segurança de pessoas.
A importância da separação entre redes
Uma boa arquitetura procura limitar o acesso aos componentes mais sensíveis.
Isso pode envolver redes separadas, controles de autenticação, monitoramento específico e políticas rigorosas de acesso remoto.
O objetivo é reduzir a exposição de equipamentos que não precisam ser administrados diretamente pela internet pública.
Em sistemas críticos, alterações de configuração também devem ser acompanhadas por mecanismos de validação e procedimentos de resposta.
A implementação depende da tecnologia utilizada e precisa ser realizada por profissionais responsáveis pela segurança e operação dos equipamentos.
Outros equipamentos conectados podem apresentar riscos semelhantes?
Sim. A dependência de sistemas conectados não se limita aos freezers.
Diferentes setores utilizam tecnologias de automação para supervisionar operações físicas.
Entre os exemplos estão sistemas prediais, infraestrutura de energia, processos industriais, instalações de armazenamento e equipamentos de suporte utilizados em estabelecimentos de saúde.
Isso não significa que todos estejam vulneráveis à mesma falha ou que possam ser comprometidos pelo mesmo método.
O risco depende da arquitetura, dos mecanismos de segurança, da manutenção e das condições reais de exposição.
Hospitais e laboratórios
Instalações médicas podem depender de equipamentos conectados para conservar materiais, acompanhar condições ambientais ou administrar determinados procedimentos.
Nesse contexto, o objetivo da proteção tecnológica é preservar a continuidade operacional e a segurança dos processos.
Os incidentes na França demonstram a importância de sistemas de monitoramento e respostas rápidas.
Também evidenciam a necessidade de avaliar fornecedores externos que possuam acesso remoto a equipamentos sensíveis.
Supermercados e distribuição de alimentos
A conservação de produtos perecíveis depende de condições adequadas de armazenamento.
Uma alteração indevida nos parâmetros de refrigeração pode causar perdas de mercadorias e interrupções operacionais.
Empresas que utilizam equipamentos conectados precisam conhecer seus procedimentos de contingência e as responsabilidades dos prestadores de manutenção.
Energia e outras infraestruturas
A investigação francesa de outubro também identificou equipamentos de pequenas instalações hidrelétricas entre os alvos relacionados à ofensiva.
Isso não demonstra que tenha ocorrido um apagão elétrico generalizado.
A ANSSI descreveu efeitos moderados sobre esses equipamentos específicos.
Ainda assim, o episódio reforça que a segurança de infraestruturas críticas exige proteção dos componentes digitais utilizados no controle de processos.
Os ataques na França têm relação com o Gov.br?
Não há evidência pública que permita afirmar uma ligação operacional entre esses incidentes e as ofensivas DDoS informadas pelo Serpro no Brasil.
Os casos devem ser diferenciados.
Na França, os ataques de outubro envolveram comprometimento e alteração de parâmetros de controladores utilizados em processos físicos.
No Brasil, o Serpro descreveu investidas de negação de serviço distribuído contra sua infraestrutura tecnológica.
Em 5 de novembro de 2026, a estatal brasileira afirmou que suas medidas de defesa evitaram impactos sobre os ambientes do Gov.br.
Também não anunciou autoria para essas investidas.
Portanto, não seria correto associar os responsáveis identificados pela França à ofensiva brasileira sem evidências adicionais.
O que os episódios compartilham é uma questão mais ampla: serviços essenciais dependem de sistemas digitais que precisam permanecer seguros e disponíveis.
Essa relação é suficiente para justificar uma cobertura jornalística conjunta, sem transformá-la em hipótese de conspiração ou ataque coordenado.
Os episódios indicam risco de apagão digital mundial?
Os incidentes mostram que infraestruturas digitais podem ser atacadas, mas não constituem evidência de um apagão mundial programado.
A continuidade de serviços depende de vários fatores, incluindo redundância, proteção da infraestrutura, capacidade de recuperação e procedimentos de contingência.
Sistemas distintos possuem características diferentes.
Uma falha em um controlador industrial não significa que a internet de um país será desligada.
Da mesma maneira, ataques DDoS contra um serviço de autenticação não demonstram que a rede elétrica está ameaçada.
A interpretação responsável exige identificar o que foi efetivamente afetado e quais consequências foram documentadas.
No TecMaker, essa discussão também aparece em Uma guerra pode derrubar a internet? Entenda os riscos reais e na reportagem sobre 33 países em alerta e a recomendação de preparação para 72 horas.
Esses conteúdos explicam por que riscos de infraestrutura devem ser levados a sério, sem que isso implique aceitar previsões alarmistas sem comprovação.
O que empresas e instituições podem aprender com os incidentes?
O principal aprendizado é que equipamentos conectados precisam fazer parte da estratégia de segurança digital.
Organizações devem conhecer os sistemas utilizados em suas operações, os fornecedores que possuem acesso remoto e as consequências de uma alteração indevida de configuração.
Algumas práticas importantes incluem:
Inventário de equipamentos: identificar os dispositivos utilizados, seus responsáveis e suas versões de software.
Controle de acesso: permitir administração apenas por pessoas e sistemas autorizados.
Proteção de conexões remotas: evitar exposição desnecessária de interfaces administrativas à internet pública.
Atualizações e manutenção: acompanhar orientações dos fabricantes e verificar o suporte de segurança dos equipamentos.
Monitoramento independente: utilizar mecanismos capazes de identificar alterações anormais em processos relevantes.
Planos de contingência: preparar procedimentos para manter ou recuperar atividades essenciais quando componentes tecnológicos falharem.
O CERT-FR recomenda medidas específicas para controladores de refrigeração afetados, incluindo restrição de acesso externo e revisão das configurações operacionais.
A aplicação dessas ações deve considerar as características de cada instalação e ser conduzida por equipes qualificadas.
O que isso muda na prática?
Os ataques na França revelam que uma infraestrutura digital vulnerável pode produzir consequências físicas.
Os equipamentos atingidos não eram apenas computadores com informações armazenadas.
Eles participavam de processos responsáveis pela conservação de alimentos e produtos utilizados em serviços de saúde.
A importância desse cenário está na conexão entre tecnologia, operação e segurança.
No episódio do banco de sangue francês, os mecanismos de vigilância permitiram detectar rapidamente a alteração e proteger os estoques.
Esse resultado mostra o valor de sistemas de segurança, procedimentos de contingência e equipes treinadas.
Também reforça a necessidade de avaliar os riscos associados aos fornecedores responsáveis pelo funcionamento de equipamentos conectados.
Perguntas frequentes
Hackers realmente atacaram freezers na França?
Sim. A ANSSI confirmou o comprometimento de controladores de refrigeração em aproximadamente 700 estabelecimentos franceses durante outubro de 2026. O serviço nacional de sangue também relatou um incidente envolvendo sistemas frigoríficos utilizados em três instalações em novembro.
O banco de sangue francês perdeu bolsas de plasma?
Não. Segundo o EFS, os sistemas de vigilância permitiram preservar os produtos, sem perdas de materiais sanguíneos ou impactos sanitários identificados.
Os freezers chegaram a 110 °C?
Não há confirmação de que essa temperatura tenha sido atingida fisicamente. O valor apareceu em reportagens sobre parâmetros introduzidos nos controladores. O EFS confirmou configurações extremamente elevadas, mas não perdas dos produtos armazenados.
Quem realizou os ataques aos supermercados?
A ANSSI atribuiu a ofensiva de outubro à unidade Shahid Kaveh, vinculada ao aparato cibernético da Guarda Revolucionária iraniana, segundo a investigação oficial francesa divulgada em 9 de novembro de 2026.
O mesmo grupo atacou o banco de sangue?
A ligação não foi estabelecida publicamente até 10 de novembro de 2026. As semelhanças entre os incidentes não são suficientes para comprovar autoria comum.
O ataque poderia acontecer em outros países?
Equipamentos conectados podem apresentar riscos semelhantes quando possuem configurações inseguras ou vulnerabilidades exploráveis. Isso não significa que instalações brasileiras estejam comprometidas ou que a mesma campanha esteja ocorrendo no país.
O que é tecnologia operacional?
É o conjunto de sistemas utilizados para monitorar ou controlar equipamentos e processos físicos, como refrigeração, automação industrial e determinadas instalações de infraestrutura.
Os ataques têm ligação comprovada com o Gov.br?
Não. O Serpro relatou ataques DDoS contra sua infraestrutura, uma modalidade diferente dos comprometimentos de controladores industriais registrados na França.
Conclusão: a segurança digital também protege o mundo físico
Os ataques a sistemas de refrigeração na França mostram como a conectividade transformou o funcionamento de empresas e instituições essenciais.
Tecnologias que facilitam a manutenção e o monitoramento remoto também exigem proteção adequada contra acessos indevidos.
A ofensiva de outubro provocou danos documentados a estabelecimentos comerciais, enquanto o incidente de novembro no serviço nacional de sangue foi identificado a tempo de preservar os materiais armazenados.
A atribuição oficial dos ataques de outubro acrescenta uma dimensão geopolítica ao episódio, mas não permite afirmar que todos os incidentes recentes tenham a mesma origem.
A principal conclusão é que proteger equipamentos conectados significa também proteger alimentos, processos industriais, serviços de saúde e outras atividades dependentes da tecnologia.
Essa é uma das transformações mais importantes da segurança digital contemporânea: o risco já não se limita às informações armazenadas em computadores.
Este artigo integra a série especial TecMaker | Quando a Tecnologia Falha.
Continue acompanhando o TecMaker e assine nossa newsletter para entender, com fontes confiáveis e explicações acessíveis, como a cibersegurança afeta serviços essenciais e o cotidiano das pessoas.
Fontes e referências
- ANSSI — Atribuição de campanhas de sabotagem e desestabilização contra interesses franceses, 09/11/2026
- CERT-FR — Relatório CERTFR-2026-CTI-009, 09/11/2026
- CERT-FR — Alerta CERTFR-2026-ALE-012 sobre controladores de refrigeração
- Établissement français du sang — Comunicado sobre o incidente de refrigeração, novembro de 2026
- Coolworld Rentals — Esclarecimento de segurança, 04/11/2026
- Le Monde — Reportagem sobre o incidente do serviço francês de sangue, 04/11/2026
- BleepingComputer — Incidente nos sistemas de refrigeração do banco de sangue francês
Apuração de 10 de novembro de 2026. As atribuições de autoria referem-se às conclusões oficiais disponíveis nessa data. Não está estabelecida uma ligação entre todos os incidentes relatados.
A Equipe TecMaker é o núcleo editorial e de testes do portal, dedicada a trazer análises imparciais, comparativos de produtos e as últimas notícias do universo da tecnologia. Nosso objetivo é decodificar a inovação e ajudar nossos leitores a fazerem as melhores escolhas no mercado digital e de dispositivos emergentes.